
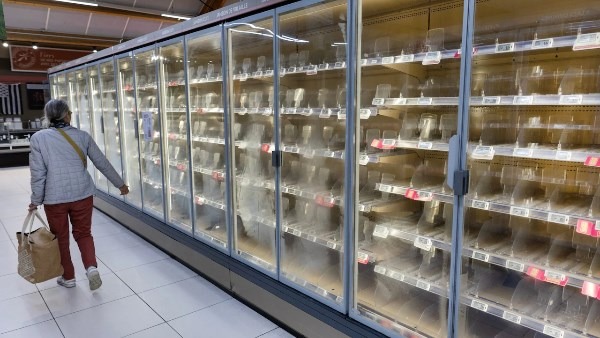
شهدت فرنسا هجوماً إلكترونياً واسع النطاق استهدف أنظمة التبريد المتصلة بالإنترنت في مئات المتاجر الكبرى، ما تسبب في اضطراب عمليات حفظ المنتجات الغذائية وإتلاف كميات مهمة من السلع الطازجة، وسط تحركات رسمية عاجلة لاحتواء تداعيات الحادث والتحقيق في ملابساته.
ووفق المعطيات المتداولة، طال الهجوم عدداً من سلاسل التوزيع الكبرى، من بينها «إنترمارشي» و«نيتو» و«كارفور» و«مونوبري»، حيث تمكن القراصنة من استهداف أنظمة التحكم في التبريد التابعة للشركة الدنماركية «دانفوس»، ما أدى إلى تشغيل خاصية إزالة الجليد عن بُعد والتأثير على درجات الحرارة داخل الثلاجات والمجمدات.
وأوضحت المعطيات أن العديد من الأجهزة المتضررة تعود إلى طرازات قديمة لم تعد تستفيد من التحديثات الأمنية اللازمة، وهو ما قد يكون ساهم في تسهيل عملية الاختراق. كما أكدت الشركة المعنية أنها تواصل تحقيقاتها التقنية دون الجزم بوجود علاقة بين الهجوم الحالي وثغرات أمنية سابقة.
وأجبرت الأضرار الناجمة عن الهجوم عدداً من المتاجر على التخلص من منتجات غذائية لم تعد تستوفي شروط السلامة والحفظ الصحي، الأمر الذي خلف خسائر مالية وهدراً غذائياً لم يتم الكشف عن حجمه بشكل رسمي إلى حدود الساعة.
وفي رد فعل سريع، فتحت النيابة العامة في باريس تحقيقاً لتحديد الجهات المسؤولة عن الهجوم وتقييم حجم الأضرار المترتبة عنه. كما طلب رئيس الوزراء الفرنسي سيباستيان لوكورنو تدخلاً عاجلاً من الوكالة الوطنية لأمن نظم المعلومات، التي شرعت في مواكبة المؤسسات المتضررة والتنسيق مع الشركاء الأوروبيين المختصين في الأمن السيبراني.
ويؤكد هذا الحادث تصاعد المخاطر المرتبطة بالأنظمة الصناعية المتصلة بالإنترنت، خاصة في القطاعات الحيوية المرتبطة بالأمن الغذائي وسلاسل التوزيع، ما يسلط الضوء مجدداً على ضرورة تحديث البنى التحتية الرقمية وتعزيز تدابير الحماية السيبرانية لمواجهة التهديدات المتزايدة.